Friday, 15 October 2010

Dangerous Malicious Codes and Vulnerability Websites


ယခုအခ်ိန္ေတြမွာ  website ေတြ အဟက္ခံရတယ္။ တစ္ခုၿပီးတစ္ခုပါပဲ။ ဒါေတြက website တစ္ခု အဟက္ခံရလုိ႔ အဲ႔ site တစ္ခုတည္း ထိတာ မဟုတ္ပါဘူး။ ဟက္ကာ ေတာ္ေတာ္မ်ားမ်ားက site တစ္ခုကုိရသြားရင္ defacement တစ္ခု လုပ္တာကလြဲရင္ က်န္တာဘာမွ မလုပ္ပါဘူး။ ဒီအတြက္ လာေရာက္လည္ပတ္တဲ႔သူကုိလည္း မထိခုိက္ပါဘူး။ ဒါေပမဲ႔ အႏၱရယ္ရွိတာက Mailicous Code ေတြ ထည့္သြားမ့ဲ Hacker ေတြကုိေတာ့ အလြန္ကုိေၾကာက္စရာေကာင္းတယ္ဆုိတာ သိေစခ်င္လုိ႔ ဒီ Post ကုိ Korea Information Security Agency နဲ႔ ကၽြန္ေတာ့္ မိတ္ေဆြ bot hacker (တရုတ္ၿပည္မွ Game Password Hacker) တစ္ေယာက္ တုိ႔အား ကုိးကားၿပီးေရးထားတာပါ။

Malicious Codes မ်ား ထည့္သြင္းမႈအတြက္ ဟက္ကာေတြ တုိက္ခုိက္ရာတြင္


၁. တုိက္ခုိက္ေရးသမားေတြက မိမိတုိ႔ရဲ႕ Target ကြန္ပ်ဴတာ၊ အဖြဲ႕အစည္း၊ Website ေတြထဲကုိ SQL Injection ေတြနဲ႔ ၀င္ေရာက္ၾကပါတယ္။ SQL Injection ေတြတစ္ခုတည္းလားဆုိေတာ့လည္း ဒီတစ္ခုတည္းေတာ့မဟုတ္ပါဘူး။ တစ္ၿခားတုိက္ခုိက္လုိ႔ရတဲ႔ နည္းလမ္းေတြအမ်ားၾကီးရွိပါတယ္။ ဘယ္လုိပင္ ၿဖစ္ပါေစ သူတုိ႔ လုိခ်င္တဲ႔အပုိင္းကေတာ့ user ေတြ အမ်ားအၿပား ၀င္ေရာက္လည္ပတ္တတ္တဲ႔ ေနရာေတြပါ။ ဒီလူေတြဆီကေန Cookies ေတြခုိးမယ္။ IP ေတြယူမယ္ စသည္ၿဖင့္ေပါ႔။
၂။ တုိက္ခုိက္ေရးသမားေတြက Vulnerability Website ေတြထဲမွာ ၄င္းတုိ႔ရဲ႕ Malicious Code ေတြ ထည့္သြင္းထားေသာ Attacker ရဲ႕ Web Link ေတြ ခ်ိတ္ဆက္ေပးပါတယ္။ ဒီလုိခ်ိတ္ဆက္တဲ႔ေနရာမွာ iframe ဆုိတာနဲ႔သုံးၾကပါတယ္။
iframe ဆုိတာ webpage element တစ္ခုၿဖစ္ၿပီး တစ္ၿခား web page ေတြကုိ ၄င္းရဲ႕ သတ္မွတ္ထားတဲ႔ ေဘာင္အတြင္းမွာ အလုပ္လုပ္ရန္အတြက္ အသုံးၿပဳၾကပါတယ္။ ....

ဥပမာ . . Planet Myanmar Website မွာ Iframe ကုိထည့္သြင္းထားပုံကုိၾကည့္ပါ။

ဆုိတာကုိၾကည့္ပါ။

၃. အဲ႔အခ်ိန္မွာ အင္တာနက္ အသုံးၿပဳသူေတြက Attacker (Hacker) ေတြ ဟက္လုပ္ထားတဲ႔ Website ေတြကုိ ၀င္ေရာက္လည္ပတ္ပါတယ္။

၄. အကယ္၍ အင္တာနက္ အသုံးၿပဳရဲ႕ ကြန္ပ်ဴတာက လုံၿခံဳေရးမရွိၿခင္း၊ Up to Date မၿဖစ္ေနတဲ႔ Internet Security or Antivirus မရွိဘူးဆုိရင္ ထုိကဲ႔သုိ႔ေသာ Website မွေန အလြယ္တကူ မိမိရဲ႕ ကြန္ပ်ဴတာကုိ Trojan ေတြ၀င္ေရာက္လာပါလိမ့္မယ္။

၅. ၿပီးရင္ မိမိရဲ႕ Information ေတြ၊ user ID, Password ေတြကုိ သတ္မွတ္ထားတဲ႔ လမ္းေၾကာင္းလိပ္စာအတုိင္း ၿပန္လည္ခုိးယူပုိ႔ေပးပါလိမ့္မယ္။

ဒီလုိတုိက္ခုိက္မႈမ်ိဳးက ယေန႔ေခတ္မွာေတာ္ေတာ္ေလးကုိ ေတြ႔ရၿပီး Porn / Unsecure site ေတြကုိ ၀င္ေရာက္လည္ပတ္က Antivirus အသြင္၀င္ေရာက္လာတတ္တဲ႔ Malware ေတြနဲ႔ ဆင္တူပါတယ္။ ဒါေပမဲ႔ဒီေကာင္က နဲနဲအဆင့္ပုိၿမင့္သြားတယ္။ ဒီလုိပုံစံေတြက Website ေတာ္ေတာ္မ်ားမ်ားမွာ ၿဖစ္ၾကၿပီးေတာ့ ၿဖစ္လုိက္တဲ႔ Website ေတြရဲ႕ ၉၀ ရာခုိင္းႏႈန္းကေတာ့ SQL Injection vulnerability မွေန ဟက္ကာေတြ ၀င္ေရာက္ကာ malicious codes ေတြ ထည့္သြင္းသြားၿခင္းၿဖစ္ပါတယ္။
ေနာက္တစ္ခုကေတာ့ Upload Vulnerability ပါ.. သူကေတာ့ WebBoard ေတြမွာ user ေတြအတြက္ image upload ေတြေပးထားတာကေနၿဖစ္တာပါ။
i. ထုိ Web Board က extension ဖုိင္ စီစစ္မႈကုိမထားၿခင္း။ ( Webmaster ေတြသတိၿပဳရမွာက ထုိကဲ႔သုိ႔ေသာ Upload setting မွာ extension filtering ကုိစစ္ဖုိ႔လုိပါတယ္)
ii. Upload လုပ္ထားေသာ file ၏ လမ္းေၾကာင္းကုိ user ႏွင့္ Attacker မွ အလြယ္တစ္ကူ ရယူသိရွိႏုိင္ၿခင္း။
iii. Upload လုပ္ထားေသာ file မ်ားရွိ folder အား execute လုပ္ခြင့္ ခြင့္ၿပဳခ်က္ေပးထားၿခင္းေၾကာင္းၿဖစ္သည္။

ဒီေတာ့ Trojan File ေတြနဲ႔ user ေတြကုိ ဘယ္လုိ တုိက္ခုိက္လဲဆုိတာကုိ အနည္းငယ္ ထပ္ၿပီးရွင္းပါမယ္..

Ice Fox Prodigal Web Trojan Generator ဒါက Website ေတြကုိ တုိက္ခုိက္တဲ႔ေနရာမွာ အလြယ္တကူ အသုံးၿပဳႏုိင္တဲ႔ Virus Creator တစ္ခုပါပဲ။ (ဟက္ကာေတာ္ေတာ္မ်ားမ်ားကေတာ့ သူတုိ႔ကုိယ္တုိင္ Code လုပ္တာမ်ားပါတယ္။)


၄င္းအထဲမွာ iframe ကုိ width=0 ဆုိၿပီး ၿမွဳပ္ထားပါတယ္။ ၿပီးရင္ icyfox.htm ဆုိတာက icyfox.js ပါတဲ႔ Backdoor/Trojan ဖုိင္ေတြကုိ ဆြဲယူသုံးတဲ႔သူေတြပါ။ တစ္နည္းအားၿဖင့္ ၄င္း .js အထဲမွာ Hacker ေရးဆြဲထားတဲ႔ လမ္းေၾကာင္းအတုိင္းကုိ လုပ္ေဆာင္မယ့္ Code ေတြရွိပါတယ္။

Malicious Code ေတြကုိထည့္တာကေတာ့ ဒါပဲ... ဒီအထဲမွာ Malicious Website ကုိ လာေရာက္လည္ပတ္တဲ႔သူေတြရဲ႕ Computer တုိင္းလုိလုိမွာ Trojan ေတြထည့္လုိက္တယ္။ ၿပီးရင္ ၄င္း ကြန္ပ်ဴတာေတြထဲကေန File / Folder ေတြကုိ ခုိးယူလုိ႔ရေအာင္ Remote Access သုံးလုိ႔ရေအာင္ အသုံးၿပဳတဲ႔ Web Base UI Program ေတြနဲ႔ Internet User ေတြရဲ႕ ကြန္ပ်ဴတာကုိ လုိအပ္သလုိ ထိန္းခ်ဴပ္တယ္။ ဒီအတုိင္းနဲ႔ 2005 ေလာက္က တရုတ္ၿပည္မွာ oct 16 ကေန oct 17 အထိ ၃၄ နာရီအတြင္းကုိ ၁၂၁၆ ေယာက္ေလာက္ ထိသြားတယ္။

Web Adminstrator တစ္ေယာက္အေနနဲ႔ မိမိ website ရဲ႕ ReWrite Rule ေတြကုိသိထားရမယ္။ Security Holes ေတြကုိ အၿမဲစစ္ၾကည့္ေနရမယ္။ user ေတြဘက္ကေန script uploading နဲ႔ execution ေတြကုိ block လုပ္ထားရမယ္။ Attacker တစ္ေယာက္ malicious script တစ္ခု run တာနဲ႔ site တစ္ခုတည္းမဟုတ္ဘူး server ရဲ႕ root ထဲအထိကုိေရာက္ႏုိင္တယ္။ web board ေတြမွာ image uploading module ေတြကုိ သတိထားရတယ္။

source: lannthit

အျပည့္အစံု

Copy & Paste , Ctrl + C / V ကုိသတိထားရန္

ကၽြန္ေတာ္တုိ႔ေတြ Ctrl + C/ Copy လုပ္တယ္ ၿပီးရင္ past လုပ္ပါတယ္။ ဒီေတာ့ ဒီလုိလုပ္လုိက္တဲ႔ဟာ အားလုံးကုိ clipboard မွာယာယီသိမ္းေပးသြားတယ္။ ဒါကုိ အင္တာနက္ကေနၿပီးေတာ့ အလြယ္တကြယ္ Javascripts & ASP ေတြနဲ႔ ေပါင္းၿပီး ၾကည့္လုိ႔ရပါတယ္။

ဥပမာအေနနဲ႔ ၾကည့္မယ္ဆုိရင္
1) Copy any text by ctrl+c
2) Click the Link: www.friendlycanadian.com/applications/clipboard.htm
3) ဒါဆုိရင္ မိမိ copy ကူးထားလုိက္တဲ႔ စာသားကုိ ၄င္း webpage မွာ ျမင္ရပါလိမ့္မယ္။

ဒါေၾကာင့္ မိမိရဲ႕ password, creditcard numbers, pin စသည္တုိ႔ကုိ မိမိအင္တာနက္ သုံးေနစဥ္ copy မလုပ္ပါနဲ႔။ မိမိရဲ႕ clipboard မွ အလြယ္တကူ ခုိးယူႏုိင္တယ္ဆုိတာ သိေစခ်င္လုိ႔ပါ။
ဒါကလည္း အခုအခ်ိန္မွာ firefox မွ လြဲၿပီး အၿခား browser ေတြမွာ ျဖစ္တာမ်ားပါတယ္။ Browser တုိင္းမွာ လုံၿခံဳေရးဆုိင္ရာ script ေတြကုိ access လုပ္မယ္ မလုပ္ဘူးဆိုတာ Inform လုပ္ေပမဲ႔ user တုိင္းက message ကုိ ေတာ္ေတာ္နဲ႔ မဖတ္တတ္ပါဘူး။ yes or no ဆုိရင္ " yes" လုိက္တာပဲ။ allow or disallow ဆုိရင္ "allow" လုိက္တာပဲ။

ဒါကုိကာကြယ္ဖုိ႔ IE မွာဆုိရင္
ေအာက္ပါအပုိင္း setting လုပ္မယ္။

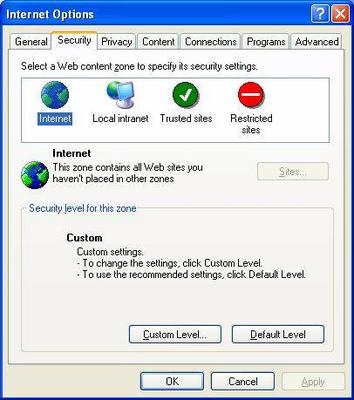
1. Go to internet options->security


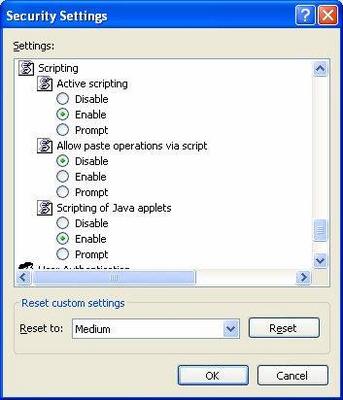
2. Press custom level

3. In the security settings, select disable under Allow paste operations via script.

ဒါဆုိရင္ လုံၿခံဳသြားပါၿပီ။

http://www.lannthit.com မွ ကူးယူေဖာ္ျပပါသည္။

အျပည့္အစံု

Tuesday, 12 October 2010

အင္တာနက္စိစစ္ ျဖတ္ေတာက္မႈမ်ား ေက်ာ္လႊားႏိုင္ေရး စာအုပ္

ပိတ္ထားတဲ့ ၀က္ဆိုက္ဘ္ေတြ ဘေလာ့ဘ္ေတြကို ၾကည့္ရႈႏိုင္ဖို႔အတြက္ စိတ္၀င္စားဖြယ္ရာ စာအုပ္တအုပ္ တင္ေပးလိုက္ပါတယ္။ အဲဒါကေတာ့ အင္တာနက္စိစစ္ ျဖတ္ေတာက္မႈမ်ား ေက်ာ္လႊားႏိုင္ေရး လူထု လက္စဲြ စာအုပ္တအုပ္ပါ။ ေကဵာ္လႊားျခင္း နည္းပညာ ဆိုတာ အင္တာနက္ စိစစ္မႈေတြကို ေကဵာ္လႊားရာမွာ အသုံးျပဳတဲ့ ကိရိယာေတြ၊ ေဆာ့ဖ္ဝဲနဲႚ နည္းလမ္းေတြကို ေခၞတာပၝ။ ေကဵာ္လႊားတဲ့ နည္းပညာ ေတြမွာ ႟ရႈပ္႟ရႈပ္ေထြးေထြး ဆန္းဆန္းျပားျပား ရွိလွတဲ့ ကြန္ပ်ဴတာ ပ႟ုိဂရမ္ ေတြပၝသလို၊ အဆင့္တိုင္း အဆင့္တုိင္း လြယ္လြယ္ကူကူ လုပ္ေဆာင္ႏိုင္မဲ့ တားျမစ္ ဝက္ဘ္ဆိုဒ္ ေတြကို တိုက္ရိုက္ ဝင္ၾကည့္တာထက္ ရွာေဖြေရး အင္ဂဵင္ေတြ (Search Engine) မွာ ယာယီသိမ္းထားတဲ့ ေနရာေတြက တဆင့္ ဝင္ေရာက္တာမဵဳိးျဖစ္တဲ့ သာမန္ နည္းလမ္းေတြအထိ ပၝပၝတယ္။ ဒီလက္စဲြ စာအုပ္ဟာ The Citizen Lab, The University of Toronto, September, 2007, A Civisec Project က ထုတ္ေဝ ျဖန္ႚခဵိခဲ့တဲ့ "EVERYONE’S GUIDE TO BY-PASSING INTERNET CENSORSHIP FOR CITIZENS WORLDWIDE" ကို ျမန္မာျပန္ထားတာ ျဖစ္ပၝတယ္။ နည္းပညာ ကၽြမ္းကဵင္မႈ မရွိတဲ့ အင္တာနက္ သုံးစဲြသူေတြအတြက္ ဆင္ဆာျဖတ္ေတာက္မႈကို ေကဵာ္လႊားႏုိင္မဲ့ နည္းပညာေတြနဲႚ မိတ္ဆက္ေပးဖိုႚ ရည္႟ရြယ္႓ပီး ထုတ္ေဝခဲ့တာ ျဖစ္သလို၊ လက္ရွိ ျမန္မာႏိုင္ငံက အင္တာနက္ သံုးသူေတြ ရင္ဆိုင္ ေနရတဲ့ အေျခအေနေတြ၊ လိုအပ္ခဵက္ေတြနဲႚ အကိုက္ညီဆုံး နည္းလမ္းကို ေ႟ရြးခဵယ္ႏုိင္ဖိုႚ အေထာက္အကူလည္း ေပးႏိုင္တာေၾကာင့္ အခုလို ျမန္မာျပန္႓ပီး ျပန္လည္ ျဖန္ႚခဵိလိုက္တာ ျဖစ္ပၝတယ္။ လိုအပ္ သူေတြ အေနနဲႚ လိုသလို သံုးၾကဖုိႚပၝပဲ။

အင္တာနက္စိစစ္ ျဖတ္ေတာက္မႈမ်ား ေက်ာ္လႊားႏိုင္ေရး လူထု လက္စဲြစာအုပ္ကိုေတာ့ ျမန္မာအိုင္အက္ပီ (Myanmarisp)ကေန ကူးယူေဖာ္ျပတာပါ။ သူ႔ရဲ႕ လင့္ကေတာ့ https://www.myanmarisp.com/ICT/ICT/ict0038/view မွာ သြားေရာက္ၾကည့္ႏိုင္သလို႔...

Guide Burmese

အျပည့္အစံု

အင္တာနက္သံုးစဲြသူမ်ားအတြက္ အသိေပးခ်က္ ၈ ခ်က္

အင္တာနက္သံုးစဲြသူမ်ားအတြက္ အသိေပးခ်က္ ၈ ခ်က္နဲ႔ လက္ေတြ႔အသံုးခ် အစီအစဥ္ စာအုပ္ေလး တင္ေပးလိုက္တာပါ။ အင္တာနက္ဆိုင္ေတြမွာ သံုးစဲြသူမ်ား သတိထားရမယ့္ အခ်က္အလက္ေတြျဖစ္ပါတယ္။ အင္တာနက္ဆိုင္မွာ သံုးစဲြသူေတြ အေနႏွင့္လည္း ဖတ္ရႈထားသင့္ေၾကာင္း တိုက္တြန္းလိုက္ပါတယ္။ ျမန္မာအိုင္အက္ပီ Myanmarisp ကေန ေရးသားတင္ျပထားတာပါ။ သူရဲ႕လင့္ကေတာ့ https://www.myanmarisp.com/ICT/ICT/ict0039/view မွာ ၀င္ေရာက္ၾကည့္ရႈႏိုင္သလို တခါတည္း ဖတ္လို႔ရေအာင္လည္း စာအုပ္ကို တင္ေပးထားပါတယ္။


Do and Don't Internet Users

အျပည့္အစံု

Portable Oxford English Dictionary

Portable Oxford English Dictionary ေအာ့ဖိုစ္ ကထုတ္ထားတဲ့ သြားလိုရာ USB flash Drive ေလးနဲ႔ သိမ္းဆည္း သယ္ယူသြားလို႔ ရပါတယ္။ သံုးခ်င္တဲ့ ကြန္ပ်ဴတာ ေကာက္ၿပီးသံုးယံုပါပဲ။ Portable Oxford English Dictionary ကို ေဒါင္းေလာ့လုပ္ ယူမယ္ဆိုရင္ Portable Oxford English Dictionary ဒီမွာ မွာ ေဒါင္းေလာ့ လုပ္ယူၿပီး သိမ္းဆည္းထား ႏိုင္ပါတယ္ ခင္ဗ်ား။ ေဒါင္းေလာ့ယူမယ္ဆိုရင္... Read More ကိုႏွိပ္ၿပီး ေဒါင္းေလာ့လို႔ရမွာ ျဖစ္ပါတယ္။

အျပည့္အစံု

Babylon English Myanmar Dictionary


ဒီေန႔ေတာ့ အဂၤလိပ္စာ ေလ့လာသူနဲ႔၊ ဘာသာျပန္သူမ်ားအတြက္ English - ျမန္မာ အဘိဓါန္ကို ဘယ္လို ယူရမလဲဆိုတာ ေျပာျပပါမယ္။ ျမန္မာပညာရွင္ေတြ အမ်ားအျပားကလည္း တင္ျပေပးတာ ရွိပါတယ္။ ဒါေပမယ့္ က်ေနာ့္စာမ်က္ႏွာထဲ ၀င္ေရာက္လာသူ အခ်ိဳ ့ဟာ အမွဳမဲ့ အမွတ္မဲ့ မသိေသးတာေလးေတြ ရွိမွာပါ။ ဒါေၾကာင့္မို႔ Basic Users ေကာ Advance Usersမ်ားအတြက္ ေ၀မွ်ေပးတာပါ။
 
တကယ္ေတာ့ Babylon Dictionaryဟာ English to English Dictionaryပါ။ သူ႔ကို English - ျမန္မာအဘိဓါန္ အျဖစ္ ေျပာင္းမွာပါ။
(၁) ဦးစြာ ဤလင့္အား ႏွိပ္၍ File download ယူပါ။
Zip File ထဲတြင္ Setup, patch file ႏွင့္ ျမန္မာအဘိဓါန္ထည့္သြင္းတဲ့ file ပါပါတယ္။
(၂) Download လုပ္ၿပီး Compress zipped fileလုပ္ပါ။
(၃) Installation Window ေပၚလာၿပီး Next ကို ႏွိပ္၍ license agreement ကို Yesႏွိပ္ပါ။
 

(၄) Installation Typeမွာ Quick Installation ကိုသာထား၍ Install buttonကို ႏွိပ္ပါ။
(၅) Installation complete မွာ update ယူဖို႔အတြက္ email လိပ္စာေတာင္းပါမယ္။ လိပ္စာရိုက္၍ finish ႏွိပ္ပါ။ (၆) ဖြင့္ထားေသာ Babylonကို ပိတ္ပါ။ Task barမွလည္း R-clickႏွိပ္၍ Exit
(၇) ျဖဳတ္ထားေသာ zip folder မွ Patch file ကိုဖြင့္ပါ။ ထို႔ေနာက္ patch buttonကိုႏွိပ္ပါ။
(၈) Babylon Dictionaryကို ဖြင့္ပါ။ Optionသြား၍ Dictionaryမွ Install Dictionary from Diskႏွိပ္ပါ။ Padonma English - Myanmar fileကို ေရြး၍ Installလုပ္ပါ။
ၿပီးပါၿပီ။

www.waidar.co.cc မွ ကူးယူေဖာ္ျပသည္။

အျပည့္အစံု

အဂၤလိပ္ - ျမန္မာ အဘိဓာန္ (English Myanmar Dictionary)

အခုတင္ေပးလိုက္တဲ့ အဘိဓာန္ကေတာ့ အဂၤလိပ္-ျမန္မာ အဘိဓာန္ေလးပါ။ အဂၤလိပ္စာ ေလ့လာသူမ်ားအတြက္ ရွာေဖြၿပီး တင္ေပးလိုက္တာပါ။ ဒီအဂၤလိပ္-ျမန္မာ အဘိဓာန္ကို ေရးသားသူကေတာ့ ကိုစိုးမင္းျဖစ္ပါတယ္။ အခုလင့္ကို http://wxpydict.googlecode.com/files/wxPyDict_setup.exe သြားေရာက္ၿပီး ေဒါင္းေလာ့ ယူႏိုင္ပါတယ္။ ေၾသာ္.. ေဒါင္းေလာ့ယူမယ္ဆိုရင္... Read More ကိုႏွိပ္ၿပီး ေဒါင္းေလာ့လို႔ရမွာ ျဖစ္ပါတယ္။

အျပည့္အစံု

ျမန္မာ-အဂၤလိပ္ အဘိဓာန္ (Myanmar English Dictionary)

Crystalrays.org မွာေတြ႔လို႔ ျမန္မာ - အဂၤလိပ္ အဘိဓာန္ တင္ေပးလိုက္ပါတယ္။ အပိုင္း (၁) နဲ႔ အပိုင္း (၂) ဆိုၿပီး ခဲြထားပါတယ္။ ေဒါင္းေလာ့ယူမယ္ဆိုရင္ ႏွစ္ပိုင္းလံုးကို ေဒါင္းေလာ့လုပ္ရမွာျဖစ္ပါတယ္။

Myanmar-English Dictionary iso-119MB
part1- 52.5 MB
part2- 47.5 MB

အပိုင္း (၁) ကို ယခု လင့္မွ http://dc196.4shared.com/download/244307200/92d13c06/ME_dictpart1.rar ေဒါင္းေလာ့ယူလို႔ရပါတယ္။
အပိုင္း (၁) ကို ယခု လင့္မွ http://dc205.4shared.com/download/244307575/a8b548cb/ME_dictpart2.rar ေဒါင္းေလာ့ယူလို႔ရပါတယ္။

Password ကေတာ့... www.crystalrays.org ျဖစ္ပါတယ္။

အျပည့္အစံု